Ihren Sicherheits-Status verstehen
FidenoVault prüft Ihre gespeicherten Zugänge auf drei wiederkehrende Schwachstellen und fasst das Ergebnis im Sicherheits-Score zusammen. Diese Seite erklärt, was hinter den einzelnen Punkten steht und in welcher Reihenfolge Sie sie sinnvoll abarbeiten.
Der Sicherheits-Status beantwortet eine einzige Frage: Welche Ihrer gespeicherten Zugänge sind angreifbar und welche nicht? Sie erhalten dazu keine allgemeinen Ratschläge, sondern die konkreten Einträge, bei denen sich etwas ändern lässt.
Was geprüft wird
Berücksichtigt werden drei Punkte, die in der Praxis am häufigsten zu übernommenen Konten führen:
- Schwache Passwörter - zu kurz oder aus gängigen Wörtern, Namen und Zahlenfolgen zusammengesetzt.
- Mehrfach verwendete Passwörter - dasselbe Passwort bei mehreren Einträgen. Wird es bei einem Dienst bekannt, sind alle übrigen ebenfalls offen.
- Fehlende Zwei-Faktor-Authentifizierung - Zugänge, die allein durch ihr Passwort geschützt sind.
Zugänge ohne Beanstandung erscheinen nicht in der Liste. Was Sie dort sehen, ist bereits Ihre Arbeitsliste.
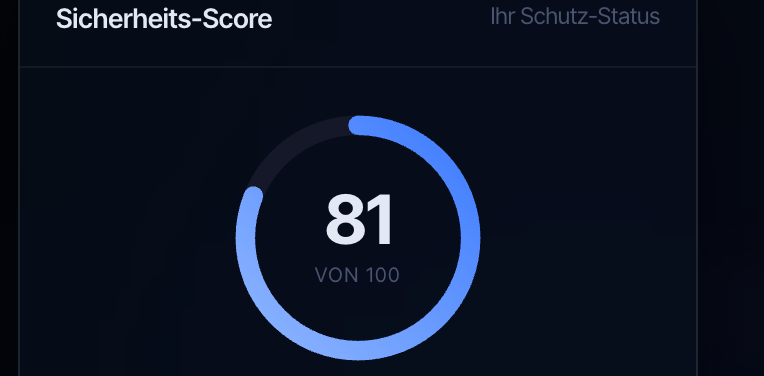
Wie Sie den Score anheben
-
Schwache Passwörter ersetzen
Erzeugen Sie im betroffenen Eintrag ein neues Passwort mit dem Passwort-Generator, ändern Sie es beim jeweiligen Dienst und speichern Sie den Eintrag. Erst wenn beide Seiten übereinstimmen, ist der Punkt erledigt. Zum Passwort-Generator →
-
Zwei-Faktor-Authentifizierung ergänzen
Beginnen Sie bei den Zugängen, über die sich andere Konten zurücksetzen lassen: E-Mail-Postfach, Domain-Verwaltung, Online-Banking. Ein dort abgegriffenes Passwort allein reicht dann nicht mehr aus. Zwei-Faktor-Authentifizierung einrichten →
-
Doppelte Passwörter ersetzen
Nehmen Sie sich zuerst den wichtigsten Eintrag einer Gruppe mit gleichem Passwort vor. Ein eigenes Passwort je Zugang begrenzt jeden Vorfall auf genau diesen einen Dienst.